 EMZETT.
Hub
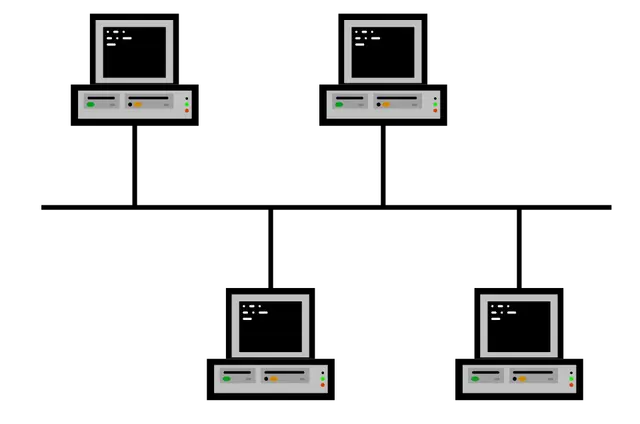 Bild: Head, Predatorix, CC BY-SA 3.0, Wikimedia Commons

Kurz: Ein einfaches Netzwerkgerät, das eingehende Daten an einem Port einfach an alle anderen Ports weiterreicht, ohne zu wissen, für wen sie bestimmt sind.
Genauer: Weil ein Hub Daten blind dupliziert, teilen sich alle angeschlossenen Geräte effektiv dieselbe Bandbreite und “hören” jeden Traffic mit (Kollisionsdomäne). Wurde in der Praxis fast vollständig durch Switches ersetzt, die Daten gezielt nur an den richtigen Port senden.
Im Detail
Reiner Signalverstärker ohne Intelligenz
Ein Hub arbeitet auf der physischen Schicht (Schicht 1) des OSI-Modells und “versteht” den Inhalt der Daten, die er weiterleitet, überhaupt nicht — er ist im Grunde nichts weiter als ein elektrischer Signalverstärker mit mehreren Anschlüssen. Kommt an einem Port ein Signal an, dupliziert der Hub es einfach elektrisch auf allen anderen Ports, ganz gleich, für wen es eigentlich bestimmt ist. Er liest weder MAC-Adressen noch irgendeine andere Adressinformation aus dem Header — er “sieht” nur elektrische Signalpegel, keine strukturierten Daten.
Problem 1: Geteilte Kollisionsdomäne
Das führt zu zwei praktischen Problemen. Erstens bilden alle an einen Hub angeschlossenen Geräte eine einzige gemeinsame Kollisionsdomäne — senden zwei Geräte gleichzeitig, kollidieren die elektrischen Signale auf der gemeinsamen Leitung, beide Übertragungen werden dadurch unbrauchbar und müssen nach einer zufälligen Wartezeit wiederholt werden (genau das Problem, das CSMA/CD — Carrier Sense Multiple Access with Collision Detection — bei klassischem Ethernet lösen musste). Je mehr Geräte an einem Hub hängen, desto häufiger kommt es statistisch zu solchen Kollisionen, was die effektiv nutzbare Bandbreite mit steigender Teilnehmerzahl überproportional sinken lässt — bei einem 10-Mbit/s-Hub mit vielen aktiven Geräten kam am Ende oft nur ein Bruchteil der nominellen Bandbreite tatsächlich an.
Problem 2: Fehlende Sicherheit durch Mithören
Zweitens ist ein Hub ein Sicherheitsrisiko: Da jedes angeschlossene Gerät buchstäblich jeden Traffic auf der Leitung sieht (auch den, der eigentlich für ein anderes Gerät bestimmt ist), kann ein einzelnes kompromittiertes oder böswilliges Gerät im selben Segment mit einem Sniffer-Tool den gesamten Datenverkehr aller anderen angeschlossenen Geräte mitlesen — inklusive unverschlüsselter Zugangsdaten, sofern die jeweilige Anwendung keine eigene Verschlüsselung mitbringt.
Die Ablösung durch Switches
Ein Switch löst beide Probleme grundlegend, indem er (anders als der blind duplizierende Hub) MAC-Adressen aktiv lernt (er merkt sich, welches Gerät an welchem Port hängt, indem er eingehenden Traffic beobachtet) und Traffic gezielt nur an den richtigen Zielport sendet, statt ihn auf alle Ports zu duplizieren. Dadurch entsteht pro Portpaar eine eigene, kollisionsfreie Verbindung, und Mithören des Traffics anderer Geräte ist im Normalbetrieb nicht mehr möglich. Moderne Netzwerkhardware ist deshalb praktisch ausschließlich Switch-basiert — echte Hubs findet man heute höchstens noch in sehr alter Infrastruktur oder gezielt für Lernzwecke bzw. Netzwerkdiagnose, wenn man den kompletten Datenverkehr eines Segments absichtlich mitschneiden möchte (ein Szenario, in dem moderne Switches sonst extra über “Port Mirroring” konfiguriert werden müssten).
Siehe auch: Switch, Bridge, Ethernet, MAC-Adressen